很多人把身份认证理解成登录框。输入账号,输入密码,点一下。完事。
不是。登录框只是门口那块地毯。真正的身份认证,藏在地毯下面。那里有一堆问题:你是谁,你凭什么证明,你这次证明算不算数,你下次来还认不认。
登录框只是地毯 真正的战场在后端
身份认证最反直觉的地方在于,系统永远无法真的知道你是谁。它只能验证你持有某个东西,或者知道某个东西,或者身体某个特征对得上。知识因子,持有因子,生物因子。教科书这么分。
现实里,大多数系统还在用密码加短信验证码。密码是知识因子。短信验证码算持有因子?算,但很弱。弱在哪?SIM卡可以被补办。短信可以被拦截。运营商内部有人能动手脚。更常见的是钓鱼。攻击者做个假登录页,你输入密码,他实时转发到真站点,真站点发短信,你输入验证码,他同步输入。整个过程用户没感觉。这叫实时中间人钓鱼。
有人会说,那就上MFA。多因素认证。对,但MFA疲劳攻击也很烦。攻击者拿到你的密码,开始疯狂推送登录确认。半夜三点,手机弹窗。你烦了,点一下同意。完。
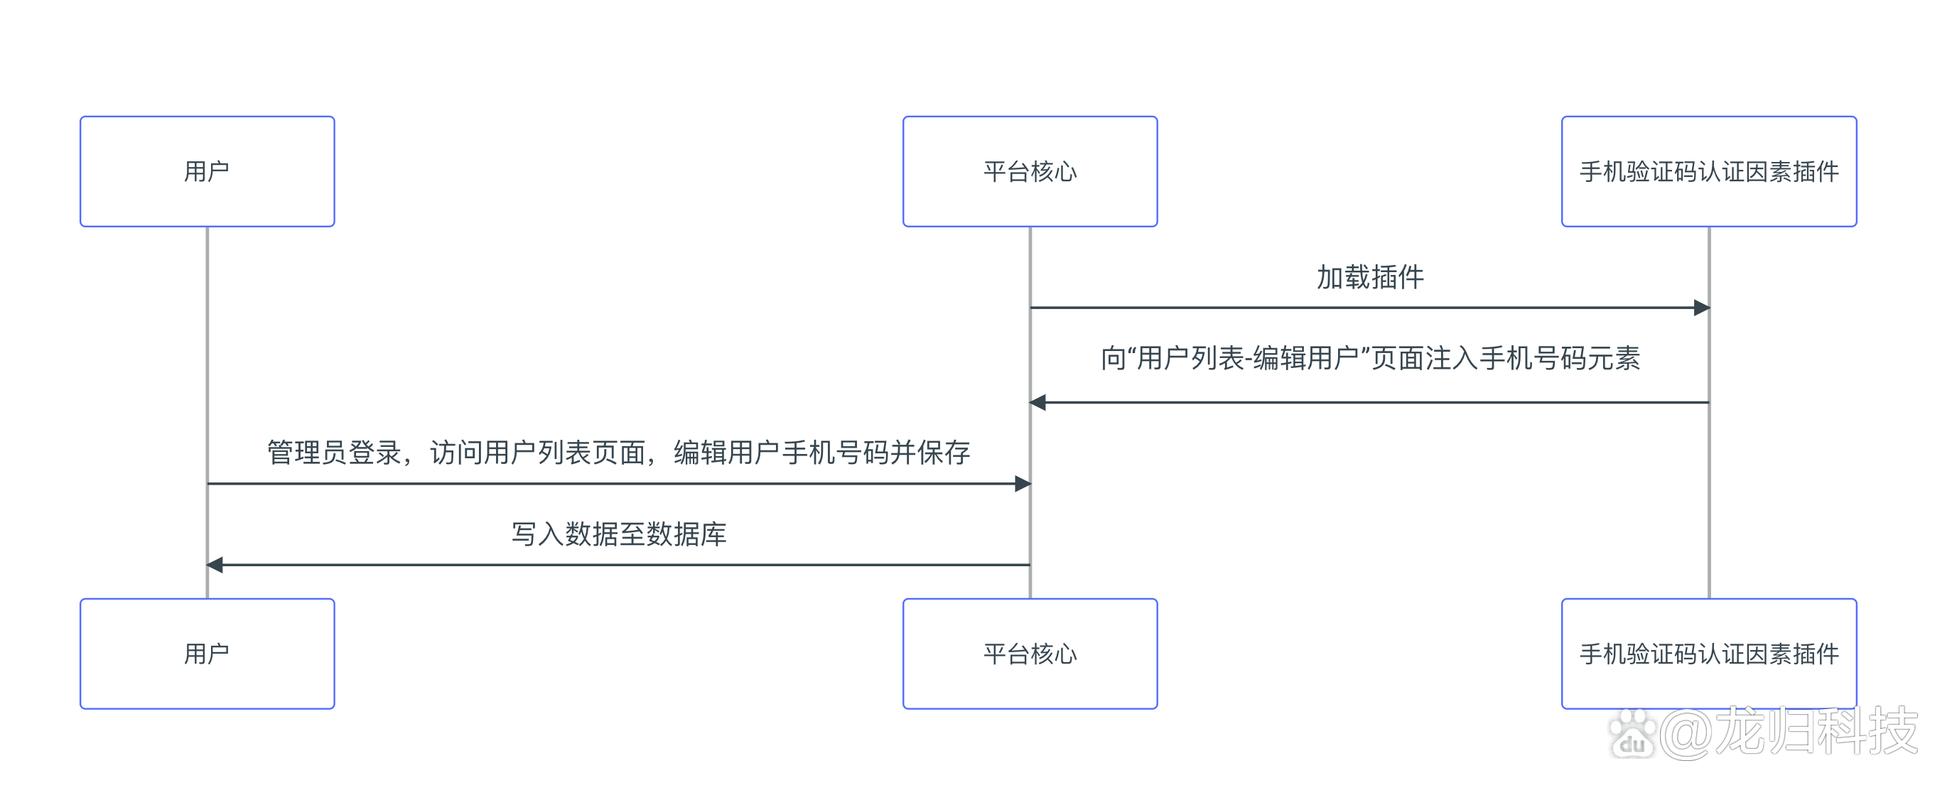
问题在于,身份认证不是一个开关。它是一段动线。从注册,到登录,到会话保持,到权限提升,到退出,到恢复。每一段都能出事。很多团队只盯着登录那一秒。后面的会话token随便设个长过期,JWT里塞一堆权限,撤销机制没有。出事只是时间问题。
短信验证码撑不住 但Passkeys也没那么神
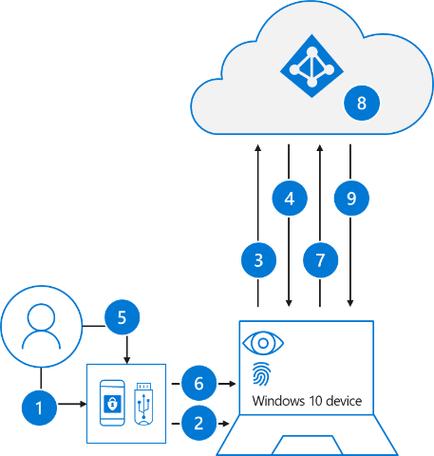
Passkeys这几年很热。FIDO2,WebAuthn,公钥私钥。私钥留在设备里,服务器只存公钥。登录时设备签名,服务器验证。没有共享秘密,钓鱼网站拿不到可重放的凭证。听起来很美。
确实,比短信验证码强太多。抗钓鱼,抗撞库,用户体验也顺。指纹一按,脸一扫,进去了。但麻烦在于恢复。
设备丢了怎么办。换手机怎么办。跨平台怎么办。云同步厂商成了新的单点。苹果、谷歌、微软各自的钥匙串,能不能互通,怎么互通,企业愿不愿意让私钥同步到个人云,都是问题。
还有硬件密钥。YubiKey这类东西,企业高权限场景很合适。但成本、采购、分发、丢失补发,都是运营活。普通消费者不会为了一个论坛账号买硬件密钥。对吧。
所以现实是分层。低价值账号,密码加风险评分。中价值,Passkeys或推送。高价值,硬件密钥加短会话。没有一种认证能通吃。
OAuth不是登录协议 这个坑踩了十年

很多开发者把OAuth当登录用。错。OAuth是授权框架。它回答的是:用户允许这个应用访问那个资源。它不回答你是谁。OIDC才是认证层。它在OAuth上面加了一个ID Token,里面才有身份信息。
这个区别不是学术洁癖。搞混了会出漏洞。比如把access token当身份凭证,或者不验证ID Token签名,或者不检查nonce和state。攻击者可以伪造回调,把别人的账号绑到自己身上。
企业里还有SAML。老,但稳。很多SaaS还在用。SAML断言签名验证出过不少事。XML签名包装攻击,听起来远古,现在还能打。
SSO把身份集中到IdP。好处明显,用户少记密码,管理员好管。代价也明显,IdP一挂,全公司登不进去。IdP被攻破,全公司沦陷。所以IdP本身要上强认证,要审计,要分级管理员。
Kerberos在Windows域里很好用。票据,KDC,SPN。跨域、跨云就麻烦。LDAP目录是账本,但查询性能和Schema设计能拖死人。这些老家伙没死,只是藏在新架构后面。
恢复流程才是身份认证的软肋

攻击者最喜欢哪一步。不是登录。是找回密码。
客服社会工程,经典。攻击者打电话,说自己是CEO,说手机丢了,说急着看邮件。客服一慌,给重置了。这事年年有。技术再强,流程有人,就有缝。
恢复邮箱、恢复手机号,本质上是后门。后门的安全级别必须和主认证一样高。很多系统不是。主认证上了MFA,恢复流程只用生日加邮编。等于白装。
还有会话管理。Cookie怎么设。HttpOnly,Secure,SameSite。少了哪个都可能被XSS或CSRF利用。JWT无状态,扩展好,但撤销难。黑名单要维护,短过期要配合刷新token。刷新token泄露了怎么办。轮换,检测重用,绑定设备。这些不是可选项。是底线。
密码存储也一样。别再用SHA256裸奔。bcrypt,scrypt,Argon2。加盐,最好再加pepper。工作因子调高。听起来基础,但泄露事件里总能看到裸哈希。
零信任不是万能药 它是一场成本交换
零信任这几年被喊烂了。核心就一句:不信任网络位置,每次访问都验证。方向没错。内网不是保险箱。VPN进来不代表安全。
但零信任不是买个产品就完事。它要求身份、设备、网络、应用、数据都有信号。持续验证意味着更多延迟,更多日志,更多策略。用户体验会掉。运维复杂度会涨。成本不会低。
取舍很具体。登录多一个字段,转化率就掉一点。会话短一点,安全高一点,用户烦一点。生物特征方便,但不可撤销。指纹泄露了不能换。所以本地模板、加密存储、活体检测,都得跟上。
身份认证和授权也要分开。认证回答你是谁。授权回答你能干什么。很多漏洞出在把两者混在一起。比如登录后前端藏个按钮,后端不校验。那叫装饰。
说白了,身份认证没有银弹。它是持续运营。是策略、流程、代码、人。是注册时的风控,登录时的风险评分,会话中的异常检测,恢复时的严格验证。
下次再看到登录框,别只想着密码对不对。想想后面那条动线。想想设备、网络、token、目录、IdP、恢复流程。想想攻击者会从哪一步进来。
门锁一开就进。安检不是。身份认证更像安检。麻烦,但必要。嫌麻烦的人,往往还没被搞过。