大部分人跟身份认证的交集,就是那个一厘米高的输入框。输手机号,输密码,点登录。三秒钟的事。
但只要你碰过服务端,看它的眼神就变了。
那三秒钟里,服务器要判断你是谁、你要不要被拦下、这次登录算不算异常、发出去的凭证多久失效、失效之前被人复制走了怎么办。每个问号背后都是一堆具体的代码,和一次具体的事故。
我采访过的团队里,几乎没谁是栽在算法上。出事的都是流程。
密码先存明白,别的再说
从最老的那部分开始。密码怎么存。
明文存是底线问题,这个不用讨论。麻烦在于往下走。加个 MD5 就收工?不行。MD5 快,快就是原罪,一张显卡一秒钟能试几百亿次。哈希函数的速度,对攻击者是优势,对防守者是灾难。所以要用慢的。bcrypt、scrypt、Argon2id,设计上就是故意耗你的 CPU 和内存。
参数还不能抄。cost 因子定在 10 还是 12,取决于你的机器和你能忍的登录延迟。有人图省事,一台机器上扛一万次并发登录,cost 拉到 14,然后发现登录接口把 CPU 吃干净了。安全是够了,站点也死了。
还有一种高频错误,叫自创加盐。全站共用一个固定的盐,或者干脆 md5(md5(密码)) 叠几层。看着复杂,实际上既挡不住彩虹表,也挡不住针对单个账号的爆破。盐要每个用户一个,随机生成,和哈希一起存,长度够。
密码找回这条路往往比密码本身更好打。短信接口不做频率限制,用户名能不能枚举,返回文案有没有区别。“该用户不存在”和“密码错误”这两句话摆在一起,等于把用户名单免费送出去。

登录成功之后才是重头戏
认证通过了,接下来是会话怎么维持。这一段分歧最大。
传统做法是服务端存 session,客户端只拿一个随机 ID,塞进 HttpOnly 加 Secure 加 SameSite 的 cookie 里。好处很直接:想踢人,删掉服务端那条记录就完事。能撤销,是 session 最值钱的地方。
JWT 火起来之后,很多团队把它当默认选项。确实省事,服务端不用查存储,签名一验就放行。
问题也在这儿。
签发出去的 JWT,在过期之前你收不回来。用户改了密码、设备丢了、员工离职了,那个 token 还是有效的。有人补救,搞一个 Redis 黑名单。可这么一搞,每次请求还是得查一次存储,那你当初用它图什么。
过期时间被设成七天、三十天,也是常有的事。方便是方便,代价是泄漏窗口被拉得很长。稳一点的做法是一短一长:access token 十几分钟,refresh token 走轮换,每次刷新旧的作废,一旦发现旧 token 被复用,整条链一起失效。
还有签名算法。alg 字段是客户端送上来的,服务端如果不锁死允许的算法,历史上真出过把 alg 改成 none 就一路放行的事。别让请求里的内容决定你怎么验签。
另一个高频误会:OAuth 不是身份认证。它是授权协议,给的是访问权限,不负责回答“你是谁”。把别人家发的 access token 当身份凭证用,换个实现就可能被顶掉。要身份,用 OIDC,它在 OAuth 之上多了一层 ID Token。

多一道验证,少一半转化
多因素认证这几年从加分项变成了硬要求。但不同方案之间的差别,比名字看起来大得多。
短信验证码普及度最高,也最脆。SIM 卡被补办、运营商短信通道被劫持,这些都不是电影情节。费用也不便宜,一条几分钱,量一大就是真金白银。跨境用户收不到短信,更是日常翻车。
TOTP 好一些,密钥在本地,不依赖运营商。缺点是人。换手机、时间对不上、恢复码弄丢了,客服工单就来了。
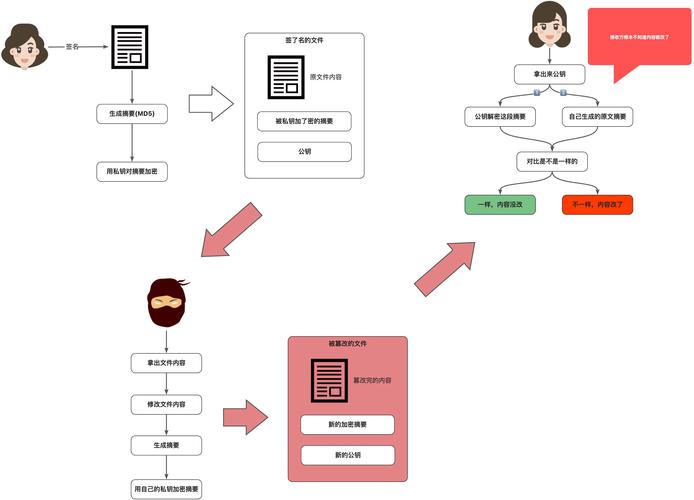
再往前是 WebAuthn 和 passkey。私钥生成在设备的安全芯片里,永远不出门,服务端只存公钥。钓鱼站点拿不到任何有用的东西,因为它连的源就不对。这一层是目前最能打的方向。
但它也带来新麻烦。账号恢复怎么做?用户手机丢了、设备坏了,凭什么证明他是他?很多平台最后又退回短信或者人工审核,等于把强度拉回最弱的那一环。认证链的强度等于最弱的那个环,不是最强的那个环。
企业侧的问题更不好看
面向公众的认证,至少用户是自愿的。企业内网不一样,员工嫌麻烦就会想办法绕。
零信任讲了很多年,核心就一句话:别因为他在内网就默认他可信。设备要带证书,走 mTLS;访问按身份和上下文判断,不按 IP 段判断。听着合理,落地全是活。老系统不认证书,打印机连不上,外包人员的设备根本不受控。
SSO 是另一个战场。SAML 那套 XML 断言,签名位置、命名空间、断言重放,历史上踩过的坑够写一本书。很多人以为接了 SSO 就安全了,其实只是把风险从 N 个系统挪到了一个系统上。那个 IdP 要是被打穿,全公司一起完。
风控才是每天都在跑的东西
算法和协议是骨架,风控是血肉。撞库、代理池、自动化脚本,这些攻击不会去啃你的 Argon2 参数,它们直接拿泄漏的账号密码去试。你拦不住密码本身,只能拦行为。
设备指纹、登录时间分布、地理位置跳变、失败次数的速率、同一 IP 下命中的账号数量。这些东西拼在一起,才能判断这次登录该不该放行、该不该要二次验证。做得好,用户没感觉;做得差,正常用户天天被拦在门外,投诉电话打爆。
这里的取舍非常现实。阈值调低,误杀率上去;调高,攻击者进来。没有一劳永逸的参数,只有持续调的运营。很多团队在这件事上投入的人力,比写登录接口的人多得多。
还有一个观念要改。身份认证不是门口那个闸机,刷一次就完事。它更像是一路跟着你的问询:这次请求从哪来,设备变了没有,行为像不像本人。会话中途被劫持,光靠登录那一下是防不住的。
最后说点实在的
如果你手上正有一个身份认证系统要做,优先级大概是这样:密码用 Argon2id 或者 bcrypt,参数按自己的机器实测调;会话优先考虑服务端存储,除非你有明确理由用无状态令牌;用 JWT 就锁死算法、压短有效期、做刷新轮换;能上 WebAuthn 就上,但先把账号恢复流程想清楚;短信验证码放辅助位,别当唯一。
剩下的,是限速、日志、监控、演练。这部分不出彩,也没有发布会可以开。
可事故从来不挑出彩的地方发生。它们偏爱那些“先这样吧,以后再说”的角落。身份认证就是这种角落的常客。