零信任架构下的身份认证落地从一次凌晨告警说起
2026-11-18 11:56:17
作者:
fawen
凌晨两点十七分,手机在床头柜上震了一下。
不是电话,是告警群里蹦出来的一条消息:某内部运营系统的登录失败率冲到了 43%。我盯着屏幕看了好几秒,脑子里第一反应是撞库。第二反应是——完了,昨天刚上线的零信任接入网关。
爬起来开电脑。日志拉出来一看,不是攻击。是我们自己人。准确说,是我们自己的策略把自己人挡在门外了。
那天夜里学到的东西,比过去半年看白皮书加起来都多。
身份目录没理顺 策略引擎就是个放大器
大部分团队做零信任,第一步想的都是选产品。身份提供商、策略引擎、准入网关,一顿对比,PPT 做了六十页。
可真正卡住你的,往往不是产品能力,是那份没人愿意碰的身份底账。
我们当时的情况挺典型。HR 系统一套账号,域控一套,老 OA 又自己维护一套。同一个人在三个地方有三个 ID,离职状态还各不相同。有同事三月就走了,六月老 OA 里还躺着有效会话——这事儿说出来吓人,但在中小规模的公司里,太常见了。
零信任的内核不是把人拦在外面,而是每一次访问都得能回答三个问题:你是谁,你的设备可不可信,你现在要碰的东西该不该给你。
第一个问题答不清楚,后面两个全是幻觉。
策略引擎是个放大器。你的身份数据干净,它让权限收得又准又快;你的身份数据是浆糊,它就把浆糊原样放大到每一条业务链路上。
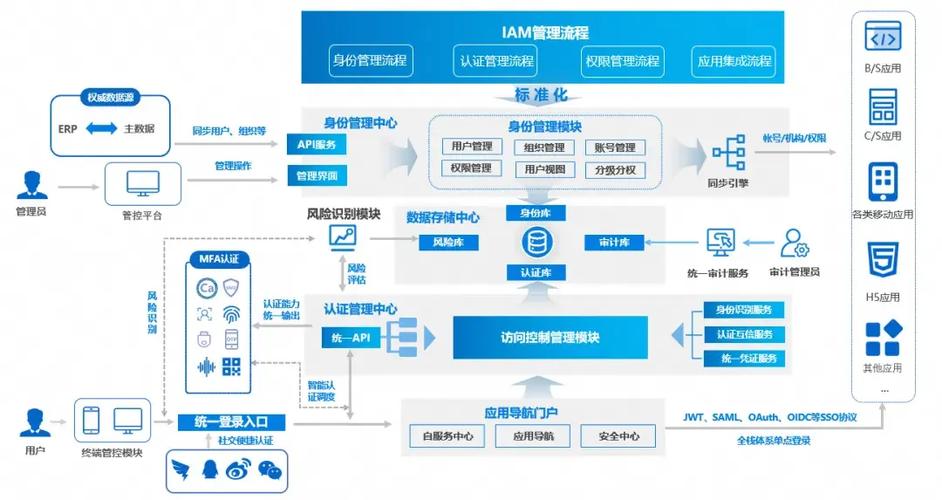 企业统一身份目录IAM系统架构拓扑图
所以顺序得反过来。先把身份归一化做掉,再谈零信任。具体就三件事:
一是确定唯一主源。一般选 HR 系统或者域控,反正挑那个跟钱和合同绑得最紧的,其他系统一律降级成消费者。
二是给遗留系统做适配层。那些改不动的老系统别硬改,中间挂个代理,把 OIDC 或者 SAML 转成它们认的格式。丑是丑了点,管用。
三是把离职流程和权限回收打通。这一步最难,因为它跨部门。人事点一下离职,IT 那边自动触发会话吊销和权限冻结。做不到实时,至少做到分钟级。
登录成功只是开始 不是结束
很多人脑子里的认证,还是那个登录框。输密码,拿令牌,之后畅通无阻。
零信任不这么看。
它的意思是每一次请求都得重新判断一次。这话听着激进,实操当然不能真这么干,不然延迟能把业务骂死。中间的折中方案,就是会话分级的持续验证。
我给你说说我们最后是怎么做的。
普通访问内部文档,令牌有效期两小时,期间只做轻量心跳,看看设备指纹有没有变、IP 是不是跳到了奇怪的地方。财务和数据库这类高敏系统,令牌压到十五分钟,而且每次关键操作——导出、批量删除这种——都要二次确认。
这里有个坑必须讲清楚。持续验证不等于一直弹窗。我们最早的版本做得太狠,同事一天被要求验证七次,投诉直接捅到 CTO 那儿去了。后来改成风险自适应:设备合规、位置正常、行为模式没跑偏,就安安静静放行;一旦异地登录、非常规时间、新设备这几个信号叠在一起,才升级认证强度。
用户感受这块真的别忽视。安全做得再漂亮,被业务部门当成绊脚石,半年后预算就没了。
 零信任持续身份验证风险评分决策流程图
被忽略的那一半 机器身份
 被忽略的那一半 机器身份
人讲得差不多了,说说机器。
这块是我们踩得最狠的。
人的身份好办,几千个账号而已。机器身份呢?微服务、定时任务、CI 流水线、K8s 里的 Pod,随便一数就是几万个。它们之间互相调用,靠什么证明自己?
早期我们用静态密钥。写死在配置文件里,塞进镜像。轮换?一年想不起来一次。有次安全扫描,在一个公开的 Git 仓库历史提交里翻出了生产数据库凭据——那仓库是个实习生建的测试库,但凭据是真的。
后来换了方案,走 SPIFFE 这套标准,给每个工作负载发短期、带身份的证书。有效期几小时,自动轮换,绑定到具体的服务账户和命名空间。密钥再也不用写在任何地方。
代价是运维复杂度上去了。SPIRE Server 得做高可用,签发链路一断,整个服务网格就瘫。刚上线那一周,我们半夜被叫起来三次。
不过话说回来,机器身份这块没有捷径。要么花时间建体系,要么花时间处理事故。选一个。
几条不太讨喜但实用的建议
 几条不太讨喜但实用的建议
**别一上来就做全网覆盖**。挑一条业务链路先跑通,哪怕就是后台管理系统。跑通再复制,比一次性铺开强十倍。
**兜底方案要有,但不能太舒服**。短信验证码这类东西,留着,但别让它成为默认路径。它既是员工被锁在门外的救命稻草,也是攻击者最想突破的那道口子。用一次记一次日志,频率异常的账号单独盯着。
**把可观测性放第一优先级**。认证这件事,出问题时最难查的就是链路太长。谁的令牌、经过哪个网关、命中哪条策略、最后为什么拒了——这条链路必须能一键还原。我们后来专门做了个认证决策日志面板,工程师排查时间从两小时压到五分钟。
**给失败留出优雅降级**。策略引擎挂了怎么办?别搞成一挂全公司都进不去。核心系统走缓存策略继续放行,非核心的先拒绝,等恢复再说。这规则得提前定,事后补来不及。
还有一条软性的。落地过程中一定会有人觉得你在搞不信任文化。开会的时候把话说清楚:零信任针对的是凭据和链路,不是人。这话说一次没用,得说很多次。
凌晨那次告警,最后查出来是策略里一条正则写错了,把某个 IP 段整个挡了。修完四点半,天都快亮了。
但说实话,那天之后我对这套东西的理解才真正落地。零信任不是一个产品,也不是一次采购。它更像是把一堆假设推翻之后,重新一条条建立起来的秩序。
难。但值得。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:
零信任架构下的身份认证落地从一次凌晨告警说起
文章链接:https://m.itcdj.com/news/922.html