安全左移这四个字,快被讲烂了。可落地时,不少团队还是把 SAST 塞进 Jenkins 的某个 stage,然后等报告。报告一长,没人看。上线前点一下“忽略风险”,完事。说白了,这不是左移,是把安全部门挪到了流水线末端,只换了个地方排队。
提交前那几秒才是战场
我见过一个挺典型的现场。开发在 feature 分支里硬编码了一枚测试用云密钥,想的是回头删。同事顺手合并,镜像也打好了。等扫描报出来,密钥已经在镜像仓库躺了两天。麻烦在于,回滚成本远高于在 git commit 时拦一下。更糟的是,那枚密钥有生产读权限。

所以第一站不是中央流水线,是本地钩子和合并请求。pre-commit 能挡掉明显密钥、大文件、私钥证书。MR 里跑增量扫描,只扫改动文件。别一上来全量扫,开发者等不起。等不起就会点跳过。跳过一次,后面就习惯了。
左移的核心不是工具种类,而是反馈速度。本地三秒能报出来的问题,别拖到流水线三分钟。三分钟的等待,足够让人去泡杯茶,顺便把提示关掉。
流水线本身也是攻击面
大家盯着业务代码,却常忘了 CI/CD 是一台拥有高权限的机器。它有仓库 token、云环境凭据、制品库权限。一个恶意 PR,可能通过修改流水线脚本把密钥外带。也可能在构建阶段注入依赖。你以为在构建,它在偷家。
所以流水线配置文件要和业务代码同级审查,甚至更严。谁可以改 Jenkinsfile、GitHub Actions workflow、GitLab CI yaml,谁就握着发布系统的钥匙。这事不能只靠口头约定。
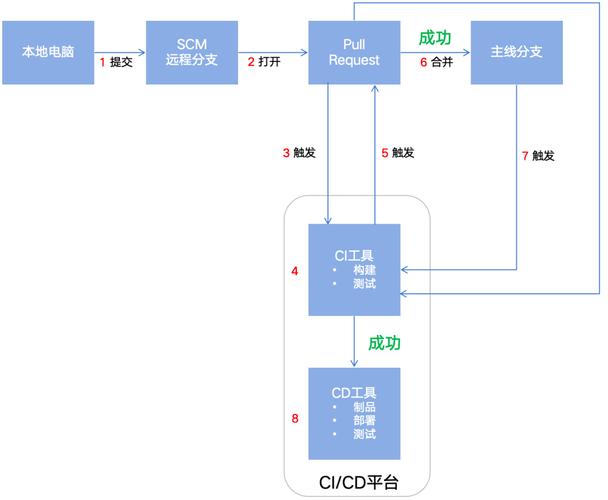
取舍很现实。你不可能让每个开发者都能改生产部署脚本,也不可能把所有权限都锁死,否则发布效率立刻掉。折中是:流水线定义走 CODEOWNERS,生产凭据用短时令牌,构建节点按任务隔离。麻烦,但比事后轮换密钥便宜。
依赖和镜像别做鸵鸟
供应链攻击不是新闻。很多团队对依赖的态度很奇怪。一边用着几百个间接依赖,一边只扫直接依赖。SBOM 生成出来没人看,也正常。因为没和处置流程挂上。扫描器吐一份 JSON,安全团队转成 Excel,开发团队收到一个没有上下文的 CVE 编号。然后呢?然后就没有然后了。
依赖漏洞要分级,不是有 CVE 就阻断。可利用性、是否可达、运行时是否加载,这些比 CVSS 分数更值得看。镜像也一样。基础镜像选 Alpine 还是 distroless,不只是体积问题,还关系到攻击面。别为了省事,一直用 latest。
指标别只统计扫了多少

安全团队喜欢报扫描次数、漏洞数量。开发团队听了只想翻白眼。有效的指标应该是:从提交到发现的时间、修复时长、误报率、绕过门禁的次数。对,绕过次数。这个数字很刺眼,但它最真实。
还有一个容易被忽略的点:安全左移不是把安全人员累死,而是把安全能力做成默认路径。IDE 插件、pre-commit、模板仓库、流水线基类,这些比开十次安全宣讲会管用。如果门禁天天误报,开发者一定会绕。绕一次,后面就都绕了。这个代价,比漏掉一个中危漏洞大得多。
所以别急着买更多扫描器。先看看流水线里哪些门禁真有人看,哪些只是摆设。把误报压下去,把反馈速度提上来,把权限收一收。剩下的,再谈自动化。