上个月帮南京做美妆代运营的老周查安全漏子。他公司那套用了五年的内网,之前一直觉得装了防火墙就万事大吉,结果去年年底被人从外包运营的电脑里摸进后台,卷走了三个月的用户订单数据,赔了快二十万。
真的疼。
你说他没做安全?不可能,等保三级都测过两次,内网外网隔得明明白白,谁能想到一个离职半年的外包人员,之前留的VPN账号居然还能登?
别把零信任当防火墙的升级款
老周一开始踩的最大的坑,就是把零信任当成了防火墙的升级款——觉得花大价钱换套更贵的网络设备,把原来的老防火墙拆了换新的,就算落地了。
错。
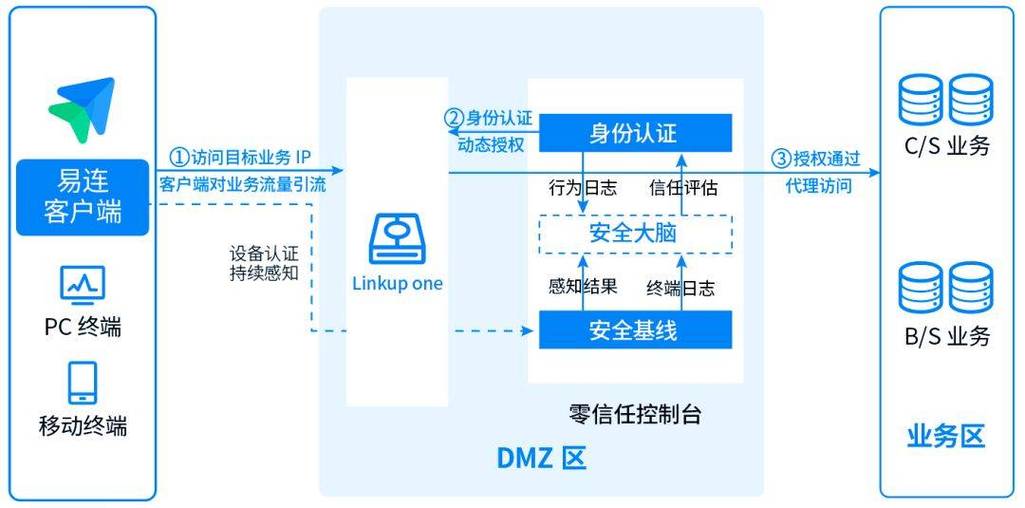
说白了零信任的核心逻辑就一句话:从来不默认任何一个在网络里的身份是可信的。不管你是在公司工位插着内网网线,还是在家连VPN,还是拿着公司配的电脑在咖啡厅蹭网,每一次访问资源,都要重新验身份、验设备状态、验访问权限。
没有例外。
很多厂商吹得神乎其神,说上了零信任就再也不会被攻击,纯纯忽悠。老周当时就是被这种销售话术勾住,花了小二十万买了套号称”一键落地”的零信任系统,结果装了三个月,员工天天吐槽登系统要输三次验证码,IT部门光处理密码重置的工单就占了日常工作量的40%,安全问题该漏还是漏——因为他根本没花时间梳理清楚自己到底有哪些核心资源。
落地别上来就全公司铺
老周踩了大坑之后,回来找我复盘,我们俩蹲在他公司楼下的鸭血粉丝汤店喝了两碗汤,捋出来最顺的路子。
真的,别信什么”零信任全域覆盖”的鬼话,中小公司总共就那几个IT运维,你上来就把所有系统都接进管控范围,最后就是两边都不讨好,员工嫌麻烦,安全也没做到位。落地第一步永远是先圈出最值钱的核心资产。
啥是核心资产?就是一旦被偷了能让你公司直接亏到肉疼的东西——比如老周的用户数据库、商家结算后台、原创素材库,总共就三个系统,占了他公司所有数字资产价值的80%都不止。就先把这三个系统圈进零信任的管控范围,其他的什么OA、打卡系统、内部文档共享,先维持原来的访问方式不动。
成本极低。
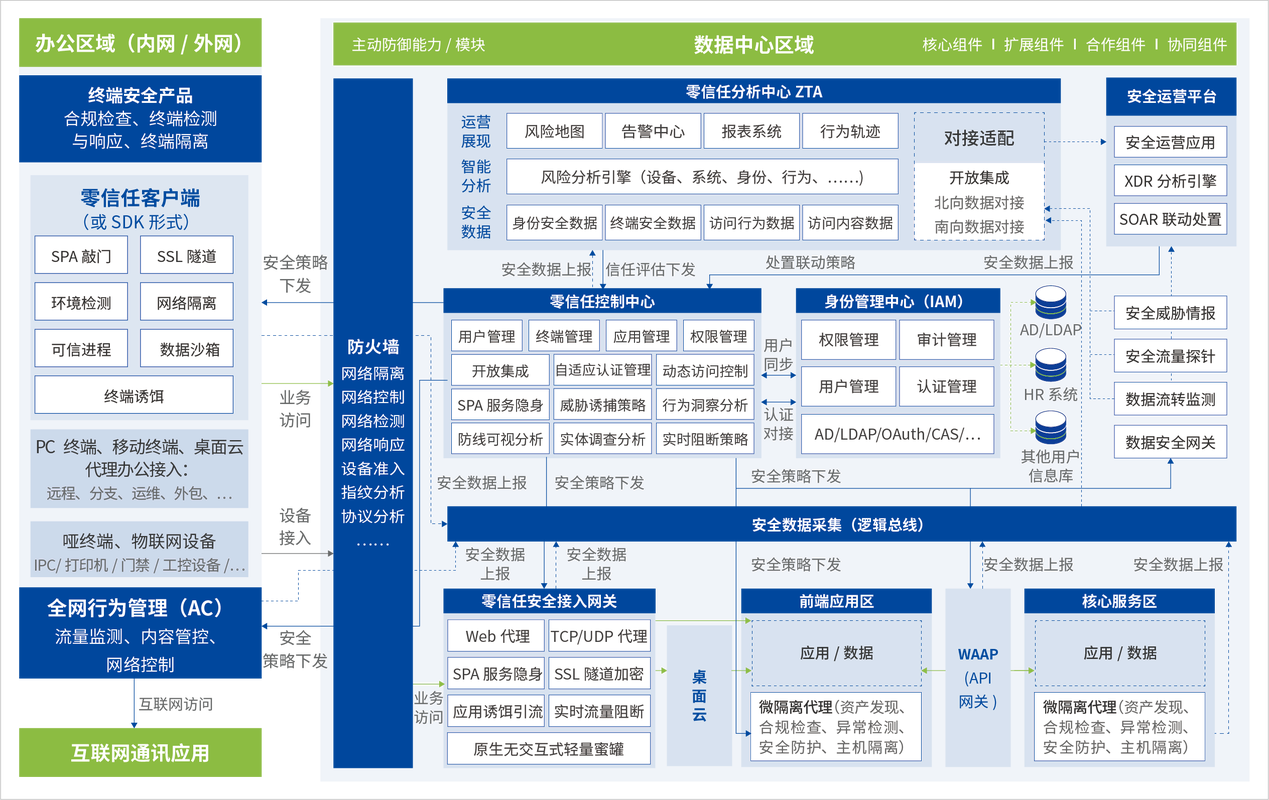
我们当时给这三个系统改规则的时候,总共花了不到两万块,原来的老服务器稍微配下访问策略就行,根本不用买新设备。首先把原来的长期VPN账号全废了,换成每次访问都要做二次校验——不光要输密码,还要验证当前设备是不是公司配发的、有没有装合规的杀毒软件、访问的行为是不是和他平时的习惯匹配(比如平时都是在南京IP登,突然从境外IP跳进来,直接弹人脸验证,不对就锁账号)。
改完的第一周,之前那个离职半年的外包账号就触发了告警——那人现在人在外地,用来登的设备也不是公司配的,IP根本不在允许的列表里,账号当场就锁了。老周当时给我发微信,说后背都凉了,之前那套系统装了仨月,连这种异常情况根本没报过。
别把零信任做成员工的阻碍
我见过太多公司上安全系统,全是站在IT部门的角度想问题,根本不管一线员工的实际干活效率,最后系统装了一堆,没人真的用。
对吧?你想啊,运营同学要临时拿个上个月的活动数据,原来点一下就能下载,现在要填申请单等两个小时审批,他干脆找认识的研发同学要个共享账号用,你那零信任的管控不就成了摆设?
零信任不是要把所有路都堵死,是要把原来”一次登网永久可信”的懒逻辑,换成”跟着人的实际需求走”的灵活规则。老周一开始也犯这错,把素材库的访问权限卡到要部门经理审批,结果内容团队的小孩天天找他投诉,说做个海报找素材都要等半小时,活都干不完。后来把规则调了就顺了:平时正常上班时间,在公司内网访问内部素材库,只要设备合规,直接放行,连验证码都不用输;如果是下班时间,或者不在常用的办公地点访问,才弹二次验证;如果是要导出带用户手机号的敏感数据,不管在哪,都要触发审批+全链路水印追溯。
调整完之后,员工的投诉量直接掉了90%,IT部门的工单也少了一大半,关键的敏感数据泄露风险,比之前用那套昂贵系统的时候还低。
零信任这东西,说穿了根本不是什么高大上的新黑科技,就是把原来”我相信你进来了就不会搞破坏”的懒逻辑,换成”我得盯着你每一步到底在干啥”的实招。别被厂商的销售话术绕进去,也别觉得这是大公司才玩得起的东西。小公司有小公司的做法,不用追求什么全球领先的架构,先把最值钱的那几个资产看住,让员工用着不闹心,就算跑通了。
真的。