他们团队是做社区团购的,就在雨花软件园租的办公室。之前规模小,前端页面直接调各个后端服务的接口,连个统一入口都没有。大促前怕流量冲垮后端,临时抱佛脚找了个开源API网关,随便配了几条路由规则,测都没测全就往生产上推。
上线15分钟。
网关CPU直接干到100%。
所有请求全卡着,用户点付款按钮转半天圈,后台运营急得在群里刷了几十条消息。最后紧急切回原来的直连链路,才没把整个大促搞砸。
你以为的网关,根本不是你要的网关
很多人第一次接触API网关,第一反应就是“这不就是个反向代理吗,Nginx也能做,干嘛要单独上组件?”
说这话的,基本都是没碰到过大流量的。
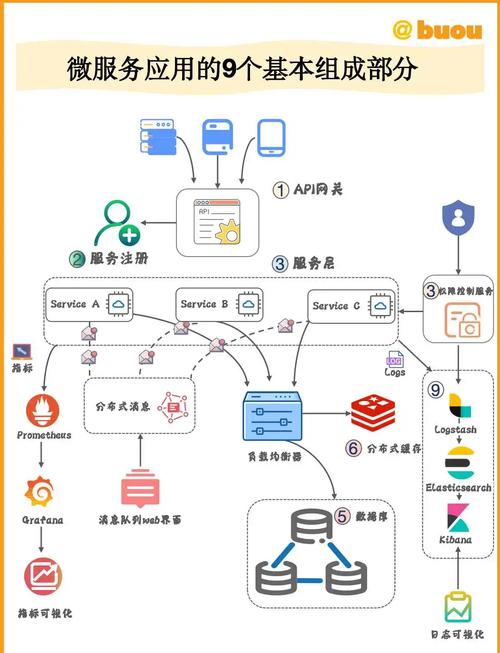
Nginx做静态转发是快,但你要加统一鉴权、接口限流、灰度路由、全链路日志埋点、HTTP转HTTPS、协议转换这些东西,总不能每次都改Nginx配置文件吧?那运维同学不得跟你拼命。
真的,别不信。之前有个团队为了省事儿,硬用Nginx扛了所有的用户鉴权逻辑,每次加个新的接口权限规则,都要改配置重载。旺季的时候一天重载十几次,好几次把线上的长连接全断了,用户投诉到客服那里,老板直接在周会上骂了半小时。
网关存在的意义,从来不是“替代Nginx”,而是把所有跨服务的通用能力,从各个业务服务里抽出来,放在统一的入口层处理。你不用每个服务都写一遍鉴权逻辑,不用每个接口都单独做限流,不用每次发版都给前端改一遍接口地址——这些重复的活,全交给网关干就行。
网关的坑,全藏在你没注意的细节里
别觉得上了网关就万事大吉。大部分团队踩的坑,根本不是网关本身的问题,是从一开始就没搞懂自己要什么。
最常见的坑,就是性能预估完全拍脑袋。很多团队部署网关的时候,根本不算自己的峰值QPS,随便拿个开源版本就用,默认配置啥都没改。就拿之前那个社区团购的例子,他们当时用的开源网关,默认工作线程数才8,大促当天峰值QPS直接干到2万,线程不够用,请求全堆在队列里,内存几个小时就涨了好几个G,不崩才怪。

还有个更离谱的坑,就是把所有业务逻辑全塞到网关层。什么用户积分计算、订单金额校验、甚至优惠券抵扣逻辑,本来应该在后端业务服务里跑的东西,全堆到网关入口。本来网关是个轻量的流量枢纽,硬生生被搞成了个重型应用,性能能好才怪。
至于选开源还是商业版?说实话,没有标准答案。小团队一天QPS才几百,用开源的完全够,没必要花那个冤枉钱。但如果你的业务已经到了一天千万级的请求量,还是别硬扛,找个有售后支持的商业版本,出问题了有人帮你排查,比你自己熬几个通宵调配置强。
别听那些吹开源万能的。真到了半夜三点线上崩了,你翻遍开源社区的issue找不到解决方案的时候,就知道什么叫绝望了。
上网关之前,先把这几件事捋顺
我见过太多团队,跟风上API网关,最后不仅没提效,反而给自己找了一堆麻烦。真要落地,别着急上来就搭环境,先把这几件事想清楚。
先算清楚自己的家底。把过去3个月的峰值QPS拉出来,按照3倍的冗余给网关配资源,别省那点服务器钱,到时候崩了的损失比那点成本高一百倍。
别把业务逻辑往网关层塞。网关就干网关该干的事:路由转发、统一鉴权、基础限流、日志埋点,其他的逻辑,该放后端服务就放后端服务,别图省事全堆在入口。
上线之前一定要压测。别拿生产环境当测试场,先在测试环境把峰值流量打上去,看看网关的CPU、内存、响应时间有没有到阈值,别等用户找上门了才发现扛不住。
我见过太多团队,压测的时候只测后端服务,从来不测网关,觉得那玩意就是个转发的,不会出问题。上次碰到个做在线教育的团队,开学季流量涨了3倍,网关直接超时,几十万学生进不了直播间,运营团队赔了好几万的优惠券,才把这事平了。
其实说穿了,API网关根本没有那么玄乎。它就是个帮你把流量管起来的工具,不是什么能解决所有问题的银弹。你要是团队小,流量没多少,暂时不上也完全没问题。
等你的服务多到前端要记十几个接口地址,每次加个鉴权要改好几个地方,流量波动大到经常冲垮后端的时候,再考虑上也不迟。
别听别人说什么不上API网关就是技术落后。适合自己团队的,才是最好的。