供应链安全崩起来往往是从一个没人看的锁文件开始
2026-11-20 21:27:29
作者:
fawen
先从一个没人点开的文件说起
 先从一个没人点开的文件说起
上个月跟一个做后端的哥们吃饭。他说他们刚过完一轮安全检查。我说查了啥。他说密码策略、防火墙规则、堡垒机登录日志、漏扫报告,一套流程下来挺完整。
我问了句,package-lock.json 谁看过。
他愣了两秒,然后笑了。这大概是很多团队的真实状态。
供应链安全这个词,现在出现在各种汇报材料、招标文件、合规清单里。但落到日常,它常常具体到有点无聊——一个被锁死的依赖版本、一个存在 CI 里的 token、一个离职两年的同事还留着的部署权限。没有什么全景攻击面图,也没有漂亮的对抗演练。就是一摊细活。
而且这摊细活,往往归不到谁头上。安全团队说这是研发的事,研发说这是平台的事,平台说这是采购选型的事。最后它就成了一个人人有责、人人没管的东西。
依赖树是个深不见底的抽屉
你项目里直接写的依赖可能三十个。装完之后 node_modules 里躺着的包,三千个起步。这不是夸张,随便找个前端项目数一数就知道。
问题在于,真正出事的地方往往埋在三层、四层以外。你信任 A,A 信任 B,B 又拉进来一个两年没更新的 C。C 的维护者上个月把仓库权限转给了一个陌生人。这种事你从 package.json 里完全看不出来。
前几年那个 xz 后门的事,很多人到现在还有印象。攻击者花了两年时间混进社区、刷贡献记录、拿到提交权限,最后往构建脚本里塞东西。整个过程没有哪一步是漏洞利用。它走的是信任。供应链攻击的核心往往不是技术漏洞,而是信任链条上某个环节的所有权变了。
这类攻击没法用防火墙挡,也扫不出来。因为代码本身没问题,是流程被人从里面摸了一遍。
排查起来什么感觉?我采访过一个做应急的工程师,他的原话是,最难的不是定位,是捞证据。你要回答几个问题:这个包是谁、什么时候引进来的?中间经过了几层?构建的时候用的是哪个 commit?产物从哪台机器出来、谁签过字?四个问题里如果有三个答不上来,那基本就是黑盒。只能靠猜。
 npm传递依赖漏洞传播路径示意图
SBOM 不是拿来交差的
软件物料清单,SBOM,这两年特别火。很多团队的做法是,CI 里加个插件,每次构建吐一个 JSON 出来,传到某个系统里,完事。
这么做不能说错。但有个前提没解决——这份清单得有人用。
SBOM 真正有价值的场景只有一个:新爆出一个组件漏洞,你能在十分钟内回答我们哪些服务受影响。注意是服务,不是仓库。一个仓库可能出三个镜像,一个镜像跑在五个环境。这中间的关系,光靠一份依赖清单是串不起来的。
SBOM 的价值不在生成,在于它能不能和你的构建记录、镜像清单、部署台账对上。
对不上会怎样?去年有个挺典型的例子,某个基础库发了安全公告,一堆公司开始自查。结果查了三天,发现清单里的名字和制品里的名字压根不是一个东西——构建的时候被重命名了,或者打包工具做了裁剪。最后只能靠 grep 二进制。这事说出来有点丢人,但真实。
还有个坑是格式。SPDX 和 CycloneDX 两套标准,工具支持程度不一样,交叉转换的时候丢字段是常事。所以选型阶段最好先想清楚谁来消费这份数据,是做资产管理的平台,是做告警的安全工具,还是开发自己看。用途不同,字段取舍完全不一样。
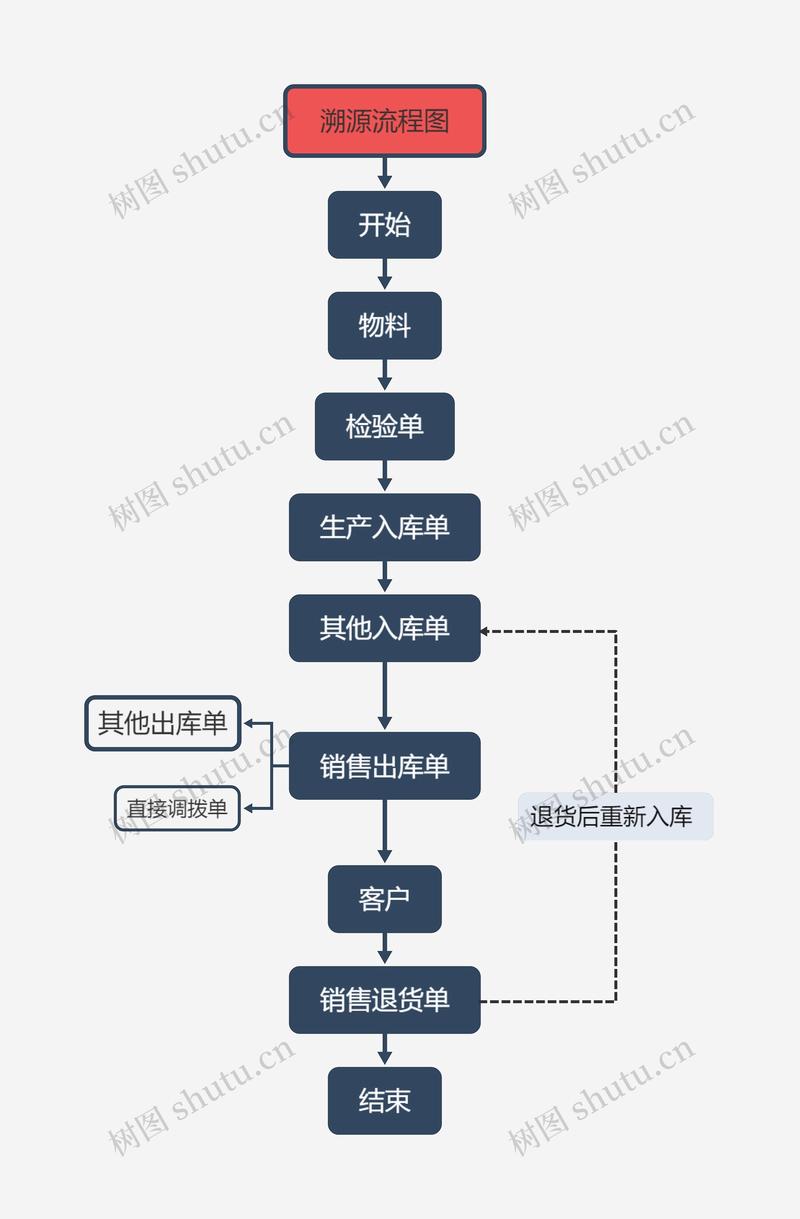 CI流水线构建产物签名与溯源验证流程图
闸门放在哪是个组织问题
技术方案其实都不难找。难的是决定在哪一步拦人。
CI 阶段拦,成本最低,因为那时候还没出制品。但 CI 跑的频率高,策略一严,天天飘红。研发会来找你,说今天又发不出去版了。你顶得住几次?
放合并请求阶段拦,理论上最合理。现实是很多团队没有强制走 MR,直接推主干。这个闸门形同虚设。
放到运行时拦,比如准入控制器校验镜像签名。这个最硬,也最容易出事——签名体系没建好就上线,结果就是大面积部署失败,凌晨三点有人给你打电话。
我见过做得比较稳的团队,走的是三步。先只做记录,把所有拦不住的东西记下来,跑三个月看基线在哪。接着挑最脏的几条规则开始硬拦,比如禁止 root 镜像、禁止未签名制品进生产。后面再慢慢往上加。听着慢,但比一上来全开强太多。全开的后果通常是两周之后策略被整体关掉,然后两年内没人敢再提。
凭据这块也得说一句。现在还有团队把发布 token 当长期密钥用,存在 CI 的环境变量里,谁都能看。正确做法是用 OIDC 换短期凭据,有效期几分钟,用完就废。这套东西配起来不复杂,麻烦的是要改历史遗留的流水线。很多人的心态是反正没出过事。可等到出事那天,一个泄露的 token 能让你半年的努力归零。
顺便说,清理离职人员的权限这件事,值得每个季度做一次。不是不信任谁,纯粹是熵增。人走了,密钥还在,脚本还在跑,这种影子资产平时查不出来,出事的时候第一个咬你。
别把它做成合规表演
最后说句不太好听的。
供应链安全很容易变成一种表演。做一份 SBOM,写一份流程文档,买个扫描工具,然后在汇报里画一条上升的曲线。真出问题的时候,这些都不顶用。
判断有没有做实,其实有个很土的办法:随便挑一个线上跑着的服务,问三个问题。它的依赖清单在哪?谁在维护?如果明天爆一个高危漏洞,你多久能知道,又多久能推一个修复版本出去?
当场答不上来,说明现在的体系只是在应付检查。
这事没那么玄。也不需要一步到位。先把锁文件管起来,把构建产物签上名,把长期凭据换成短期的,把能对上的账对上。就这四件,够大多数团队忙一年。
慢一点真的没关系。怕的是从来没开始。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:
供应链安全崩起来往往是从一个没人看的锁文件开始
文章链接:https://m.itcdj.com/news/981.html