供应链安全最怕干净代码脏构建
2026-11-17 17:34:45
作者:
fawen
凌晨两点,告警响了。
不是业务崩了。是构建机在往外连一个陌生域名。
这类事听上去像电影。做久了就明白,供应链安全出问题,常常不是源码里那几行。源头在依赖、镜像、流水线,还有某个外包同事留在环境变量里的私钥。
依赖不是越多越方便
前端项目动辄上千个包。Java 服务也能拉出一棵吓人的依赖树。麻烦在于,你写进 package.json 的那个名字,可能只是冰山尖。真正的执行代码,在更深的地方。安装脚本、构建插件、二进制预编译包,都能在拿到权限后干点别的。
所以只扫 CVE,不够。只盯直接依赖,也不够。
锁文件能锁版本,锁不住安装脚本。一个 postinstall 就能在 CI 里跑 curl。等镜像推上去,后门也跟着上去。依赖混淆也是老问题。内部包名没占坑,攻击者注册个同名公共包,再抬高版本号,构建时可能就拉错。Typosquatting 更土,但有效。少一个字母,多一个横线,天天有人中招。
SBOM 这两年很热。有用。至少能回答“这个制品里到底塞了什么”。但别把它当护身符。SBOM 解决可见性,不解决信任。清单里有个组件,不代表它可信。清单里没有,也不代表真没有。很多团队生成 SBOM 是为了合规交差,生成完就丢进归档。出事时再翻,格式还不统一。这很常见。
更实际的做法:锁文件进仓库,构建时用 frozen lockfile。私有源配代理,禁止直连公共仓库。依赖更新走机器人,但合并前跑差异分析。新增包、新增脚本、新增二进制,必须有人看。
 软件供应链安全开源依赖关系图
供应商准入不能只看问卷
供应商安全评估,很多公司还在发 Excel。问题几十道,勾选,签字。然后呢?然后给生产环境开个高权限 token。供应商那边一旦被钓鱼,攻击者顺着集成接口就进来了。
这不是供应商坏。是权限设计太懒。
SaaS 工具、客服系统、CDN、前端埋点,都属于供应链安全范围。第三方 JS 最典型。页面主站再干净,引用的脚本被篡改,用户浏览器里照样执行。你有 CSP 吗?有 SRI 吗?脚本域名固定吗?供应商能远程更新吗?这些比问卷得分重要。
合同也要写清楚。事件通知时限。漏洞披露流程。数据访问范围。退出时怎么删数据、怎么吊销凭证。别等到要换供应商,发现老账号还留着管理员权限。
还有硬件和固件。交换机、服务器、笔记本,带外管理口默认密码改了吗?固件更新校验签名吗?采购流程里,安全团队有没有一票否决?很多组织里,供应链安全挂在采购名下,却不在技术评审里。这很拧巴。
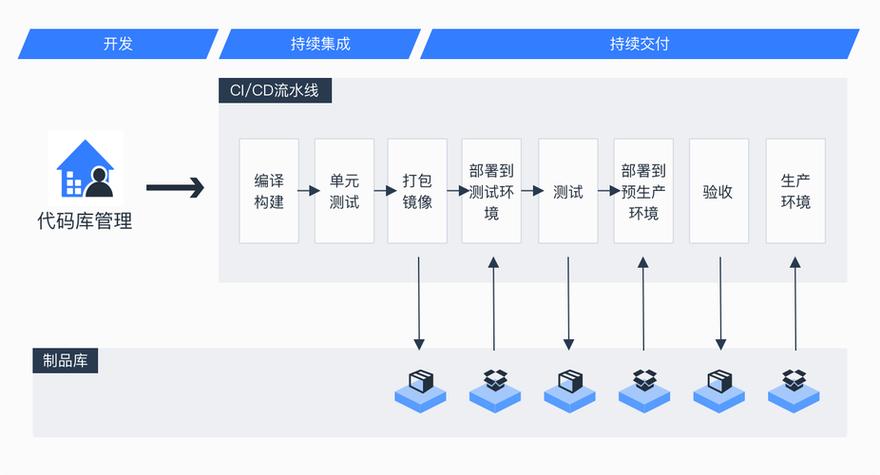 CI流水线供应链安全构建环境检查图
构建环境才是信任边界
 构建环境才是信任边界
源码仓库可以审计。构建机呢?谁都能登吗?缓存谁都能写吗?CI 的 secrets 是不是对所有分支可见?Pull Request 触发构建,会不会把生产凭据暴露给外部贡献者?
构建机一乱,源码再干净也白搭。
常见坑:镜像 tag 用 latest。制品仓库允许覆盖。内部包源允许匿名发布。构建缓存跨项目共享。Runner 跑在公网,还挂载了 Docker socket。任一条中招,攻击者不用碰你源码,就能在制品里加料。
改进并不玄。CI 用短期凭据,别塞长期 AK。能 OIDC 就 OIDC。制品按 digest 引用,别信可变 tag。构建环境隔离,缓存按项目分。发布签名,验证来源证明。每一步都麻烦,但比事后取证便宜。
还有一个老问题:离职员工的 CI token。很多人走了,token 还在。机器人账号没人管。权限越积越大。供应链安全不是买一套工具就结束,它更像卫生习惯。
出事之后最怕查不清
 出事之后最怕查不清
真被投毒,第一反应不是抓黑客。是回答:哪些版本受影响?哪些制品进了生产?哪些客户环境需要通知?
如果十分钟内答不上来,前面所有签名和清单都白做。
所以平时要演练。选一个依赖,假装它爆了高危漏洞。让团队跑一遍:定位、阻断、替换、重新构建、发布。看卡在哪。通常卡在没人知道构建产物存哪,或者制品仓库没有保留历史。
供应链安全没有银弹。它是一串取舍。开源提效,代价是依赖风险。云服务省事,代价是权限外放。快速发布很爽,代价是审计链容易断。能做的是把代价放到明面上,逐项收紧。
凌晨那台构建机,后来查出来是某个依赖的安装脚本。删掉,换源,加锁。又安静了。可下次呢?
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:
供应链安全最怕干净代码脏构建
文章链接:https://m.itcdj.com/news/901.html