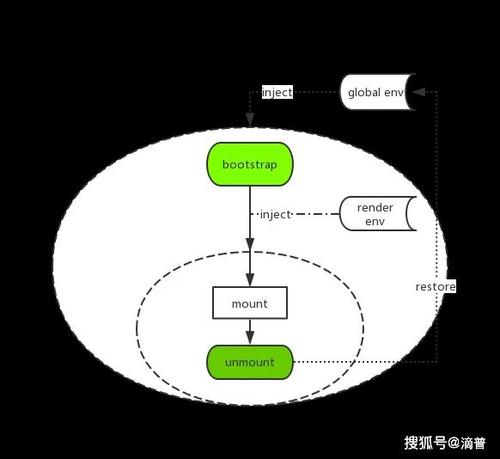
一个后台系统,三年前只有五个页面。现在呢,四十多个路由,六个团队往里塞代码。发一次版,得等所有人。有人提微前端。好像找到了解药。先别急。 微前端子应用拆分与团队边界示意图 微前端这个词,第一次听到的人会以为是把前端切成小块。对,但也不对。真正难的不是切代码,是切完之后谁负责哪块。说白了,它更像组织架构在前端的投影。 先别急着上qiankun 先别急着上qiankun 很多团队上来就问用哪个框架。qiankun、single-spa、Module Federation、还是iframe。我的建议是,先回答一个问题:你的子应用能不能独立部署。如果不能,微前端就是白搭。独立部署意味着独立的构建、独立的发布、独立的回滚。一个团队改了自己的子应用,不需要等别人。这是底线。 问题在于,很多所谓微前端改造,只是把代码分仓了,发布流水线还是耦合的。A团队要上线,得等B团队先合代码。那拆了个寂寞。我见过一个项目,拆了八个子应用,结果每次发版还是全量构建,四十分钟。这跟单体有什么区别。代价就是复杂度上去了,收益没看见。 iframe其实是最稳的隔离。样式、JS、路由,天然隔开。但体验割裂,弹窗出不去,路由同步麻烦,性能也重。不过话说回来,如果你们团队连基本的样式冲突都搞不定,iframe可能是最务实的选择。先别嫌丑。 沙箱和隔离 没你想的那么干净 qiankun的JS沙箱用proxy劫持window,样式隔离用shadow DOM或者scoped。听着挺美好。但实际跑起来,坑不少。比如子应用用了document.querySelector,直接拿到全局DOM。沙箱管不住。或者第三方库往window上挂全局变量,快照沙箱还原的时候漏了。 qiankun微前端JS沙箱Proxy隔离原理图 更麻烦的是样式。shadow DOM能隔离,但很多UI库不支持,弹窗会挂在body上,照样污染。scoped方案呢,得改构建配置,老项目迁移成本不低。我采访过一个团队,他们最后放弃了样式隔离,改用命名前缀加人工review。土,但管用。 这事没那么玄。隔离不是免费的。运行时沙箱有性能开销,每个子应用启动都要劫持一遍全局。子应用多了,首屏明显变慢。你得权衡:是接受偶尔的样式冲突,还是接受每次加载多花200毫秒。没有标准答案。 构建时集成和运行时集成 两条路 构建时集成和运行时集成 两条路 Module Federation让构建时集成变得流行。主应用和子应用在构建时就知道彼此,共享依赖。好处是打包体积小,依赖复用。坏处是耦合。子应用升级了,主应用得重新构建。如果主应用和子应用不在一个仓库,版本对齐就够你喝一壶。 运行时集成呢,主应用在浏览器里动态加载子应用的JS。子应用完全独立,想发就发。代价是依赖重复,React、Vue各带一份。还有,子应用挂了,主应用得兜住。错误边界、加载超时、降级页面,这些都得做。 我一般建议:如果团队之间发布节奏高度一致,用构建时。如果各团队独立迭代,用运行时。但很多团队是混合的。核心框架走构建时,业务模块走运行时。这需要一套注册和发现机制。麻烦,但灵活。 监控和回滚 最后一道防线 监控和回滚 最后一道防线 微前端拆完之后,线上出问题,你连日志都找不到。子应用的错误不一定上报到主应用。用户点了某个菜单,白屏了,你以为是主应用挂了,其实是子应用加载失败。所以,统一的错误采集和性能监控必须做。每个子应用要有独立的健康检查。 回滚也是。子应用独立部署,意味着可以独立回滚。但主应用要能识别版本,必要时切回旧版本。我见过一个事故,子应用发了个新版本,接口不兼容,主应用没做版本兼容,整个系统瘫了半小时。事后复盘,发现回滚脚本只回滚了主应用。子应用的新版本还在CDN上挂着。 所以,别只盯着拆。拆完之后,治理成本才刚开始。微前端不是银弹,它更像是给大前端组织开的一剂止痛药。能缓解,不能根治。如果团队边界不清,沟通不畅,拆得越细,扯皮越多。 最后说一句。技术选型永远看场景。别因为别人用了qiankun,你就上。先画一张部署边界图,再问每个团队:你们能独立发布吗。答案清楚了,方案自然就出来了。