上周在南京软件大道蹲了三天,帮一家做政务系统的客户过等保的基线材料,差点被他们运维团队的操作气笑。
他们花了一周时间扫完了所有服务器的配置,出了一份30多页的核查报告,标红的不符合项有127条,结果整改的方案直接是把所有不符合的参数全改成了等保手册里的满分配置,连个业务影响评估都没做。
所谓基线,根本不是那本厚手册
很多人第一次碰网络安全基线核查与整改,都会把它当成对着手册打勾的体力活。密码长度够不够?有没有关默认账号?日志留存时间达不达标?一条条勾完,就算完事。
真不是。
麻烦就在于,这些通用的基线规则,是给绝大多数场景定的最低要求,不是给你家业务量身定做的标准答案。你家有个跑了快十年的老旧业务系统,本来就不支持长密码,你为了过检直接把密码策略改成12位必须带特殊字符,结果第二天定时任务因为密码过期锁死,业务断服四个小时,谁来担这个责?
我当时跟那个运维小哥聊,他说之前也想过要先跟业务方确认,但是安全团队催得急,说过了测评再说,后面有问题再调。

核查走形式,整改全是埋雷
见过太多这样的团队。
核查的时候拿个开源工具扫一遍,报告里的不符合项,要么直接跳过,要么改完参数就完事,根本不管改了之后会不会影响业务。
没人会提代价。
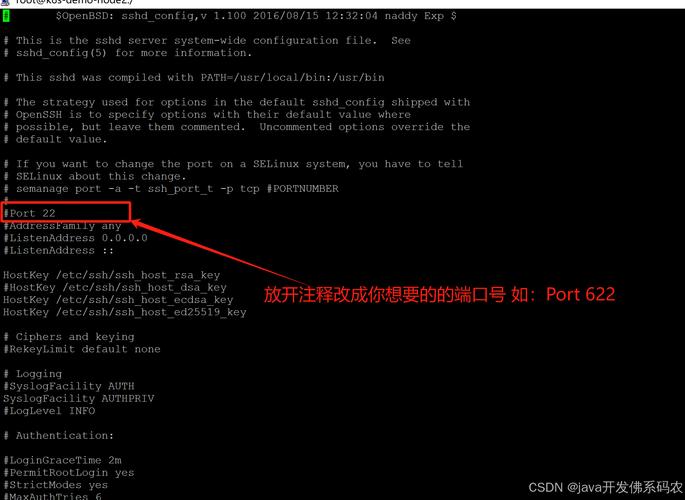
你为了关一个135端口,要提前跟业务方确认有没有老旧的财务系统还在靠这个端口同步本地数据,要是没确认就直接关,后面出了故障,没人会记得你是为了符合基线要求,只会追着你问为什么好好的系统用不了。说白了,基线不是安全团队单方面拍脑袋定的规矩,是要在安全和业务可用性中间找平衡的。
还有更离谱的,为了过检,把不符合的项直接在核查工具里标记成“已整改”,实际上配置一点没动。这种操作跟考试的时候把选择题答案直接抄在卷子上,自己根本没记住有什么区别?等真的出了漏洞,攻击者顺着没关的端口摸进来,你就算之前的核查报告做的再漂亮,也挡不住业务停摆的损失。
真正的整改,从来不是一次性的事

别觉得整改完过了等保就万事大吉。
这事没那么玄。
我上次见的那个靠谱团队,根本不会等每年等保测评前才临时抱佛脚。他们把常用的基线核查脚本直接嵌到了服务器上线的流水线里,只要有新的服务器要部署业务,自动跑一遍核查脚本,不符合要求的直接打回,连人工审核的环节都省了。
当然,这么做前期要花不少时间调适配规则。比如有些临时用的测试服务器,需要跳过某几条针对生产环境的核查项,总不能为了过基线把测试环境的服务全停了对吧。
还有个细节,他们每个季度会抽一部分服务器做人工复核,不是为了抓谁的错,是为了看看脚本有没有适配新的业务场景,有没有哪条基线规则已经跟现在的业务需求脱节了。
不要为了过检直接套用通用的基线规则,这句话我跟至少二十个运维团队说过。基线核查的本质不是为了拿个合格的证书,是为了提前把那些容易被攻击者利用的小漏洞堵上。要是为了过检反而影响了正常业务,那这事从根上就做歪了。
别拿交差当目标。