没人愿意主动聊的网络安全基线
2026-10-28 04:07:21
作者:
fawen
上周跟某制造企业的运维组长蹲在机房走廊抽烟,他兜里揣的皱巴巴的A4纸,列了27条服务器配置要求。不是什么新的攻防框架。就是大家嘴里常提的网络安全基线。
没人想接的苦差事
很多人对这东西的第一印象,就是麻烦。要改默认密码,要关没用的端口,要配审计规则,要留日志。全是细碎到让人提不起劲的活。
上次他带的新人,照着网上下的通用基线脚本跑了一遍,把测试环境里正在跑的数据库远程访问端口给关了。整个业务组熬了半宿找问题,最后翻了防火墙日志才找到症结。新人委屈,说脚本是网上下的,说这就是标准配置。
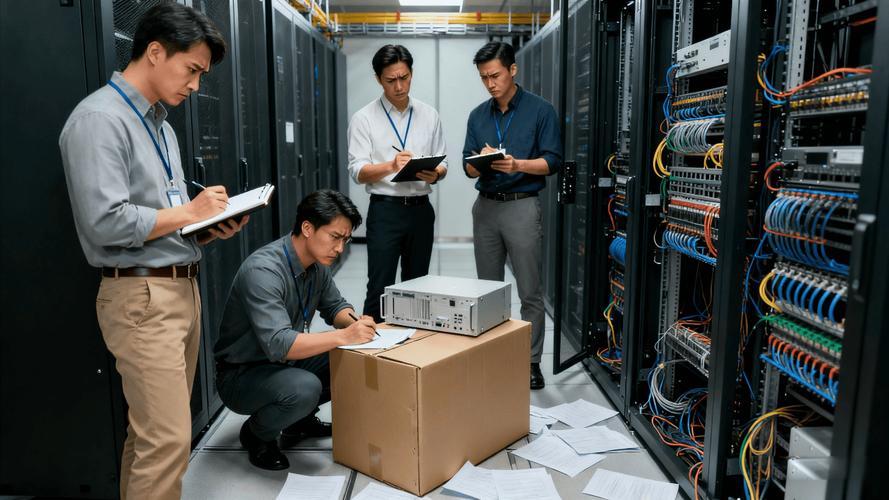 运维人员在机房核对服务器配置基线清单
说白了,大部分企业的网络安全基线,最初都是为了应付等保测评赶出来的。测评当天照着文档把配置临时改一遍,测评过了,文档往共享盘最深的文件夹一扔,再也没人碰。
等半年后做漏洞扫描就会发现,30%以上的服务器都被人改了配置。有开发为了调试方便,把防火墙规则全放开了;有运维为了批量部署方便,把默认SSH密钥直接留在了所有机器上;甚至有外包人员干完活,留了个自己的管理员账号,走了都没删。
没人真的管。这些细碎的配置偏差,攒到最后就是最大的风险敞口。
踩过坑才懂的取舍
真把基线当成必须100%落地的铁律,迟早要出大事。
之前碰到个电商客户,大促前一周安全团队提要求,要把所有服务器的密码复杂度拉到最高,90天强制轮换。结果大促当天,有个运维记混了新设置的密码,把核心交易节点给锁了,差点影响整个支付链路。
麻烦在于,网络安全基线从来不是对着合规文档抄作业。那些跑了快十年的遗留系统,你让他现在把TLS1.0协议全关了?跑不起来。你让他把所有空口令账号清了?老系统的本地账号根本查不全,碰一下就崩。
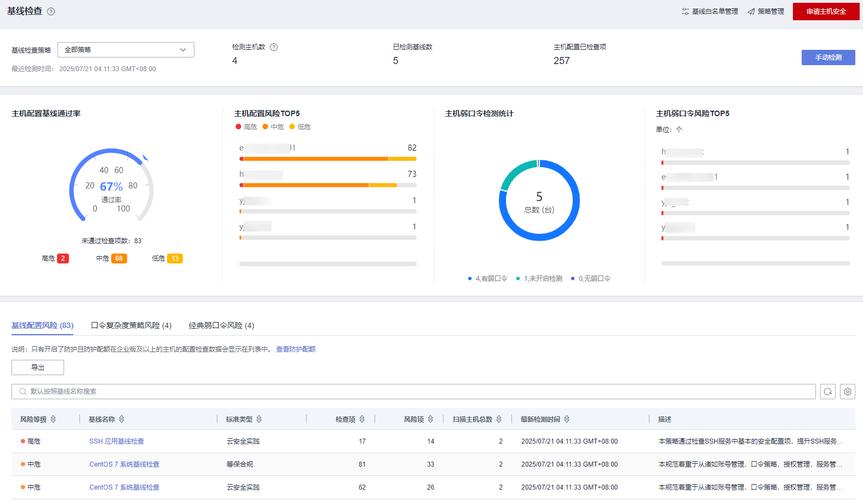 网络安全基线配置检查脚本运行终端界面
很多人对基线的误解,就是觉得只要把所有要求都打勾,就安全了。完全不是。我之前见过最离谱的操作,某公司把基线要求写进了运维考核,每台服务器漏一条配置,扣50块钱。结果运维为了不扣钱,把所有不符合要求的配置项,直接在检查系统里改成了”符合”,根本没实际调整。
代价是什么?去年勒索病毒进来,所有被改了配置的机器,因为没开自动更新,没关默认共享,直接被全盘加密,连备份服务器都没跑掉。
所有脱离业务实际的刚性要求,最后都会变成没人执行的一纸空文。
别等出事了才翻旧文档
 别等出事了才翻旧文档
那个制造企业的运维组长,后来摸索出来的做法挺实在。每季度拉着开发、运维、安全组的人,花两个小时对着现有的配置清单砍。哪些要求现在已经影响业务效率了,就调整;哪些之前没考虑到的风险,就加上。
比如之前他们要求所有服务器的远程访问必须走堡垒机,后来发现边缘节点的网络不稳定,走堡垒机延迟太高,就改成了白名单IP直连,同时加了操作日志全量留存的要求。既没耽误业务跑,也没把安全敞口露在外面。
网络安全基线从来不是一份写完就可以锁进抽屉的合规文档。它是跟着业务跑的动态规则,是给整个系统兜最底下的那层安全。
真别把这东西当应付检查的纸面材料。
绝大多数针对中小企业的入侵,根本不需要动用什么复杂的漏洞利用技术。人家扫一遍公网,看到你开着默认端口,用着出厂密码,连最基础的配置都没改,根本费不上什么劲。
你花几百万买的防火墙、WAF、态势感知,可能抵不上把最基础的27条配置要求,踏踏实实落到每台跑着业务的服务器上。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:
没人愿意主动聊的网络安全基线
文章链接:https://m.itcdj.com/it/194.html